| 编辑推荐: |
本文是一份113页综述论文的中文导读:论文用"工具绑定层(MCP)—对等消息层(A2A)—商业结算层(AP2等)"三层分类法加10维评分量表,横向评估了13个主流智能体互联协议,指出当前最大短板是缺少标准化、可跨
Agent 传递的密码委托链(工业界广泛部署的协议只解决传输加密,授权安全留给业务层),并据此提出三套协议扩展方案。希望对你的学习有帮助。
本文来自于微信公众号模智空间,由火龙果软件Alice编辑推荐。 |
|
2024 到 2026 年初,智能体间协议经历了一轮罕见的集中爆发。谷歌的
A2A、Anthropic 的 MCP、IBM 的 ACP、思科牵头的 AGNTCY、还有 ANP、Coral、LOKA、ACNBP、AP2、Visa
TAP……光是有公开规范的,就能数出 13 个。它们各自回答不同的问题,却又在功能上彼此交叠。对开发者而言,真正的困难不是不知道有哪些协议,而是缺少一个中立的比较框架:当我要为多智能体系统选型时,凭什么判断
A2A 比 ANP 更适合我的场景?凭什么说 MCP 的安全够用?
这份 113 页的综述《A Rubric‑Based Survey
of Inter‑Agent Protocols: Industry Standards, Security
Posture, Open Problems, and Three Co‑Designed Protocol
Extensions》构建了一套可审计、可复现的标准化评分框架,对13份主流协议开展横向对比,梳理行业落地现状、安全短板,并且提出三套配套协议扩展方案。
综述明确界定自身边界:它不是单Agent推理框架综述,不覆盖AutoGen、MetaGPT这类应用层框架;不做多智能体强化学习综述;也不是从零重写安全威胁模型,而是复用已有安全文献,重点做“协议规范层面威胁覆盖度”统计;截止评估时间点为2026年第一季度,之后新出现的规范仅脚注提及,不做完整分析。
Agent通信语言的前世今生
在讲评分表之前,得先回答一个问题:这波协议浪潮,到底是横空出世,还是老事重提?
答案是后者。这篇综述把它定位成智能体通信语言(ACL)的第三代。
第一代是 1990 年代的 KQML
和它的接班人 FIPA-ACL。它们有一个到今天仍然成立的洞察,就是把一句话的语用行为和内容分开:同样一句明天下午三点开会,前面标一个请求还是一个通知,接收方要做的反应完全不同。这个洞察一路传到了今天,A2A
的消息类型、MCP 的工具调用响应,本质都是在给消息贴语用标签。
但 FIPA 时代踩了一个大坑,它要求所有智能体共享一套严格的本体(ontology)。结果跨组织的部署全都卡在本体对不上这件事上,最后没人愿意维护,整个路线废弃了。
第二代是 SOAP、REST、OpenAPI
那一套服务化协议,讲究机器可读的契约。它们的问题和 FIPA 一样,描述符越写越多,维护成本压死人。
到了这一代,情况变了。变化的核心是LLM 让收发双方第一次共享了一种柔性中介语言,自然语言。两个
LLM 智能体可以靠推理和反问,把松散的参数歧义自己消化掉,不用像 FIPA 时代那样必须先对齐本体。这带来的直接后果是,当代协议敢用自由文本来描述工具和技能,这在
FIPA 时代是致命的。
但灵活性是一把双刃剑。它把 FIPA 时代用确定性解析器挡在外面的攻击,全部重新放了进来:提示注入、能力越权、注册表投毒。所以这份综述的核心判断是,LLM
既降低了协议层对本体严格性的需求,又拉高了协议层对安全原语的需求。评分表就是为这件事服务的。
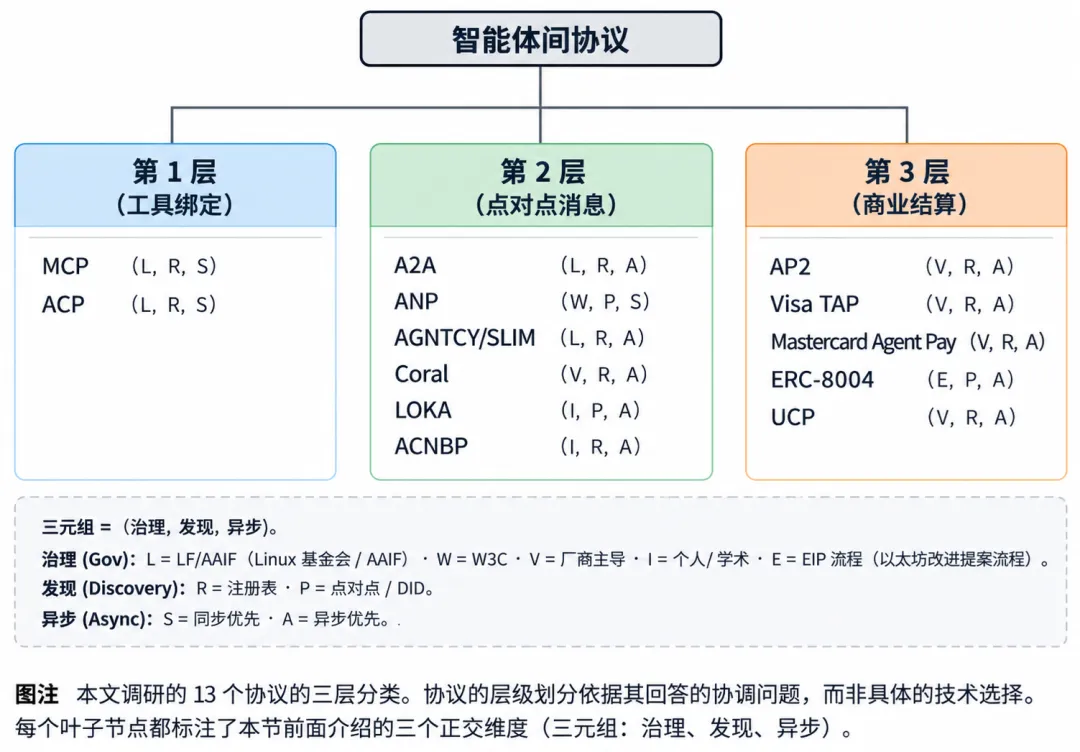
三层分类法
综述提出了一套三层分类法。不同层级解决完全不同的问题,协议之间大多可以组合,而不是互相竞争。
- Layer 1:工具绑定层:不对称双向调用。客户端Agent调用服务端暴露工具。典型代表MCP,用于Agent调用工具、资源、子Agent。
- Layer2:对等消息层:通信双方都可以发起请求,交互是有状态,生命周期超过单次请求。A2A是代表,用于Agent之间任务委派、多方协作。
- Layer3:商业结算层:核心是意图‑授权令‑收据。Agent提出交易意图、用户签署授权、结算机构输出密码学收据,完整记录授权链条。这一层不定义Agent互相怎么聊天,专门解决“Agent花钱、执行交易时授权证明”问题。
综述纠正了一个广泛误解:MCP和A2A不是竞品,而是互补协议。真实生产部署典型组合往往是每个Agent内部使用MCP做工具调用;Agent之间跨实体协同使用A2A;涉及交易时叠加商业结算协议。Coral等框架已经原生采用这套组合架构。
十维度评估量表
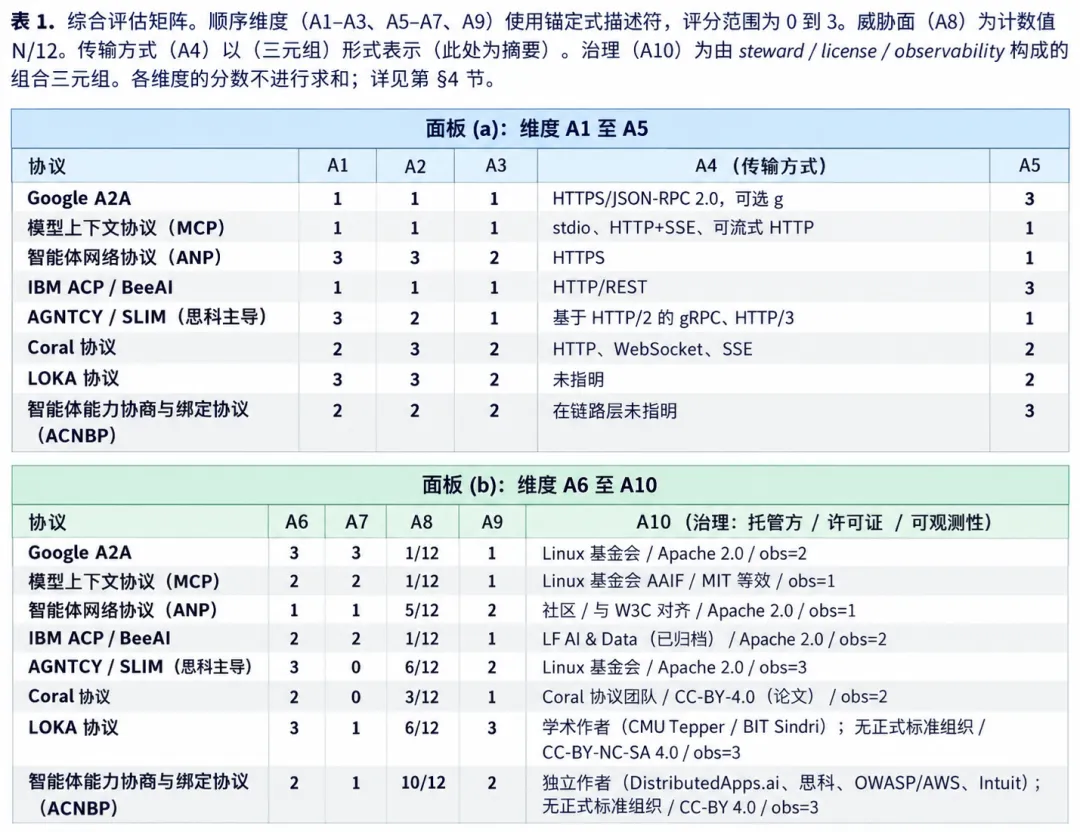
综述构建了10个评估维度,用于打分8个工具绑定和对等消息协议;5个商业结算协议不适用这套量表,单独做结构对比。
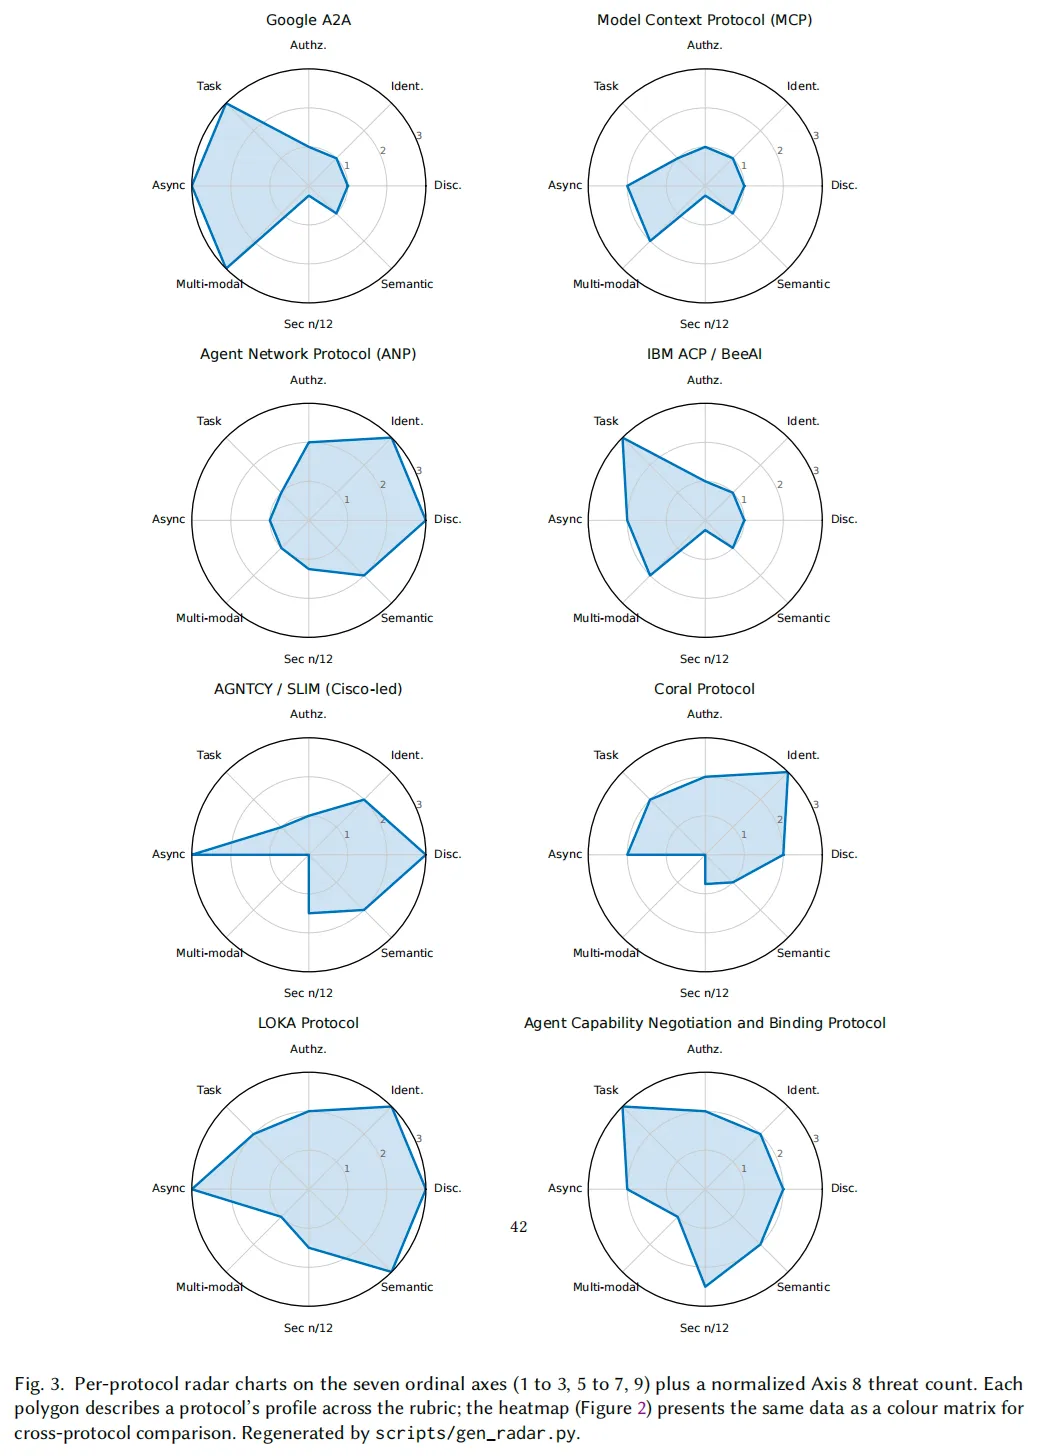
评分表有 10 个轴:发现机制、身份认证、授权委派、传输格式、任务模型、异步支持、多模态、安全威胁面、语义互操作、治理与许可证。综述没有把这
10 个轴硬塞进同一个数字格式里。7 个轴用 0 到 3 的锚定打分,每一档都写死了具体含义,比如身份轴第
3 档是去中心化标识符加可验证凭证,第 1 档是OAuth 持有令牌;传输轴用结构化元组,因为一堆配置项没法压成一个数;安全轴直接数12
类威胁里覆盖了几类;治理轴是治理方+许可证+可观测性的三元组。这样不给任何协议算一个总分。因为一旦算出总分,就会有人去优化总分,然后出现刷榜,这正是之前智能体评测反复被玩坏的老路。
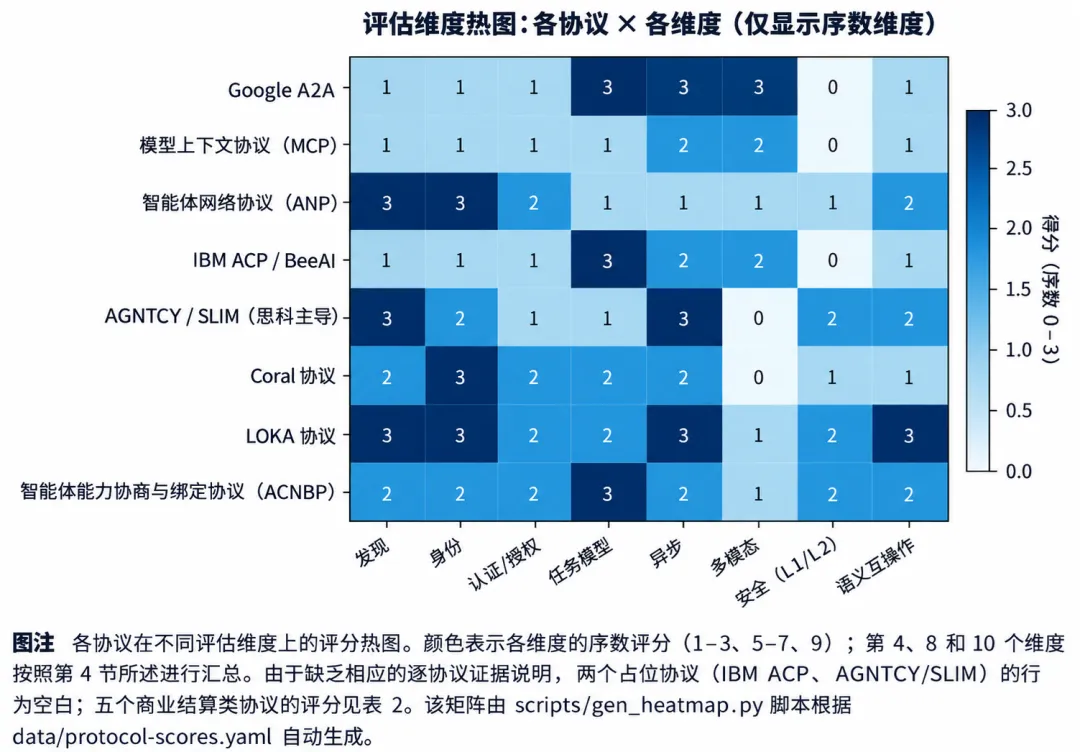
谷歌的 A2A 是任务模型的满分选手。有完整的状态机(提交、工作中、需要输入、完成、失败、取消),多模态的
Part 模型也拿了 3 分,异步能扛住断线重连。但它在发现、身份、授权三个轴上全是 1 分,安全上
12 类威胁只覆盖了 1 类,靠的是传输加密这一条。
MCP是工具绑定层的标准,但任务模型只有 1 分(它本来就是无状态的请求响应),安全同样只覆盖
1 类。
最有反差的是 ANP。它在身份和发现两个轴上都是满分 3 分,是唯一一个用
DID 加可验证凭证做身份的去中心化协议。但它的任务模型只有 1 分、异步只有 1 分,因为它压根不把任务当成协议层概念,把一切都交给更宽泛的信息和接口去承载。这不是没做完,是设计上主动不要。
在全部 8 个被测的工具绑定、对等通信 Agent 协议中,A3
轴的满分等级 3 完全空白,没有任何一个协议达标。这个漏洞是普遍性问题,不是个别协议的缺陷。
工业主流协议(A2A、MCP)只到 1 分:生产实践只能粗暴转发 Bearer
令牌。中间 Agent 可以滥用权限;下游无法追溯原始授权来源,存在权限越权风险。
即使安全纸面表现最好的 ACNBP(A8 安全威胁覆盖 10/12
全场最高),也只能达到 2 分:它实现了两个 Agent 之间严谨的单跳能力绑定,但是不支持授权跨多
Agent 链式传递。单跳做的再好,解决不了多级委派。
等级 3 能力已经存在:商业结算协议(支付类)已经实现这套可校验委托链。但是这套intent‑mandate‑receipt范式,没有被移植到普通
Agent 任务协同场景。
主流协议概览(工具绑定&对等消息层)
1)Google A2A(Linux基金会AAIF)
定位:对等消息协议,一等公民Task任务对象,完整任务生命周期、多模态Part模型。
- 优势:A5任务、A6异步持久任务、A7多模态拿到满分3;企业生态落地最好;
- 短板:A1发现(AgentCard知名端点)、A2身份OAuth bearer令牌、A3委托只有1分;规范层面只解决传输加密,A8安全威胁仅覆盖1/12;没有标准化可验证委托凭证,业务大多使用不安全令牌转发模式。
2)MCP(Anthropic,AAIF)
定位:工具绑定层事实标准。
- 优势:stdio / HTTP+SSE多传输;工具调用生态普及;
- 短板:没有原生任务生命周期,授权仅OAuth scope;同样安全规范层面防护极少。
3)IBM ACP/BeeAI
定位:工具绑定层,任务模型设计优秀,但是项目归档停止开发。A5任务模型3分,但安全几乎全部缺失。综述用来证明:即便任务模型设计优秀,如果安全授权缺失,协议依然会被市场淘汰。
4)AGNTCY / SLIM(Cisco主导,Linux基金会)
定位:一套栈,不是单一协议,OASF能力schema、ADS分布式发现目录、SLIM安全低延迟消息层。
- 优势:A1去中心化发现(3分);A6异步恢复3分;可观测性A10=3;MLS消息层安全加密,中间人节点无法读取载荷;
- 短板:任务模型薄弱(A5=1);多模态内容模型不具备(A7=0),专注底层消息传输。A2A与AGNTCY天然互补:A2A负责上层任务内容,AGNTCY提供底层发现、安全传输。
5)ANP(Agent Network Protocol)
定位:主打DID去中心化身份
- 优势:A1、A2拿到满分3,基于W3C DID/VC;JSON‑LD语义基础A9=2;
- 短板:不把Task作为协议一等对象,异步以轮询为主;任务、多模态能力弱。适合开放互联网去中心化身份,和A2A任务模型可以组合,缺少现成桥接规范。
6)Coral Protocol
定位:原生集成MCP做工具调用,持久线程对话,结合Solana钱包DID身份。
- 优势:A2=3;区块链审计用于合约支付;
- 短板:多模态A7=0,几乎没有类型化消息部件;安全只有3/12,区块链保障只作用支付路径,普通Agent消息不享受签名保护。
7)LOKA(学术研究框架)
评分纸面非常好看,多个维度高分,但是大多属于设想性规范,缺少参考实现,分数属于理想预期。
8)ACNBP(Agent Capability Negotiation
and Binding Protocol)
安全规范层面表现最强,A8=10/12,12项威胁覆盖10项;十步能力协商绑定流程。
重点注意:它仅完成两个Agent之间单跳的能力绑定。不支持多步委托链,A3只能2分。即便单跳安全做得极好,依然无法解决跨多Agent授权传递,代表行业普遍痛点。
Agent商业结算协议
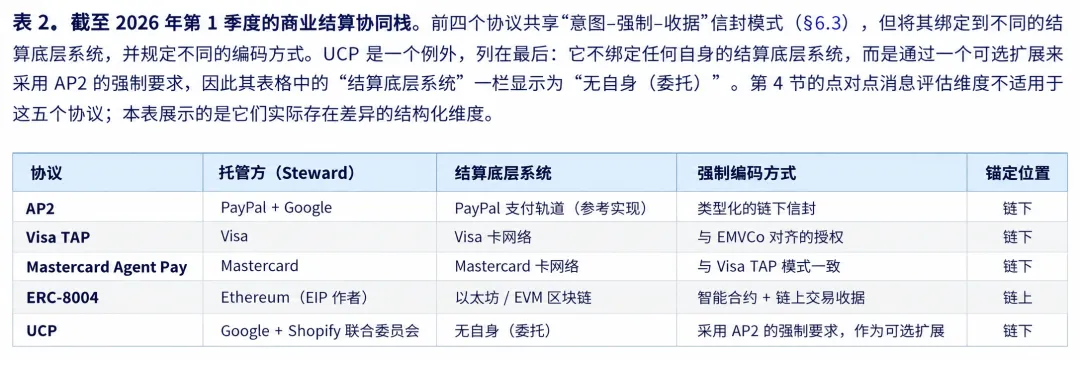
包含AP2、Visa TAP、Mastercard Agent Pay、ERC‑8004、UCP。
这套协议不适用前面十维rubric量表,因为没有任务状态机、多模态消息等概念。核心范式
intent‑mandate‑receipt(意图‑授权‑收据):
- Intent:Agent想要执行什么交易,结构化描述;
- Mandate:人类主体签名授权,限定范围、有效期、可撤销;
- Receipt:结算机构密码学收据,绑定意图与授权。
这套商业结算协议是唯一达到A3等级3能力链的协议族,但它只用于支付交易,没有被复用到普通Agent任务委托。
- AP2(Google+PayPal)、Visa TAP、Mastercard Agent
Pay:链下支付网络;
- ERC‑8004:以太坊链上智能合约实现这套信封;
- UCP:本身不做结算,作为上层交易编排层,可以对接AP2等结算扩展,同时支持A2A/MCP作为传输载体。
行业现存痛点:各个结算信封格式互不兼容,同一个Agent授权不能跨支付网络复用。社区有两条路线:统一信封格式,或者像UCP在上层做编排层,插件式接入不同结算后端。
安全威胁现状
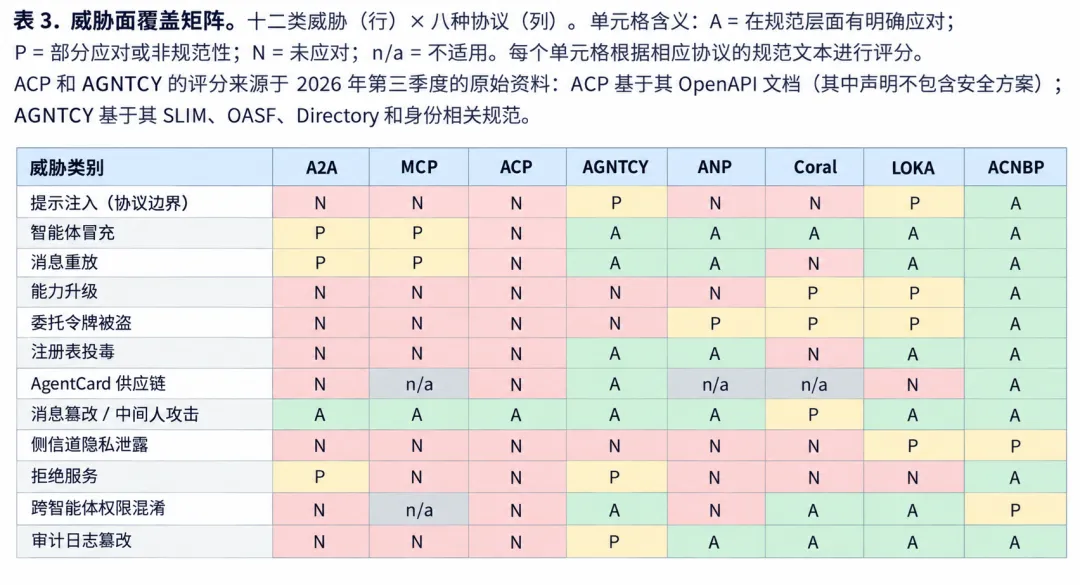
综述整理12类威胁,对比各个协议规范层面的防护水平,得出几个关键观察:
- 工业界广泛部署协议(A2A、MCP),规范层面只解决传输加密,大量威胁留给业务部署层自行处理;规范文档中只有建议,没有强制要求;
- DID驱动协议(ANP、LOKA)在身份审计很强,但对提示注入、能力越权防护不足;
- ACNBP纸面威胁覆盖最高,但缺少大规模生产落地;
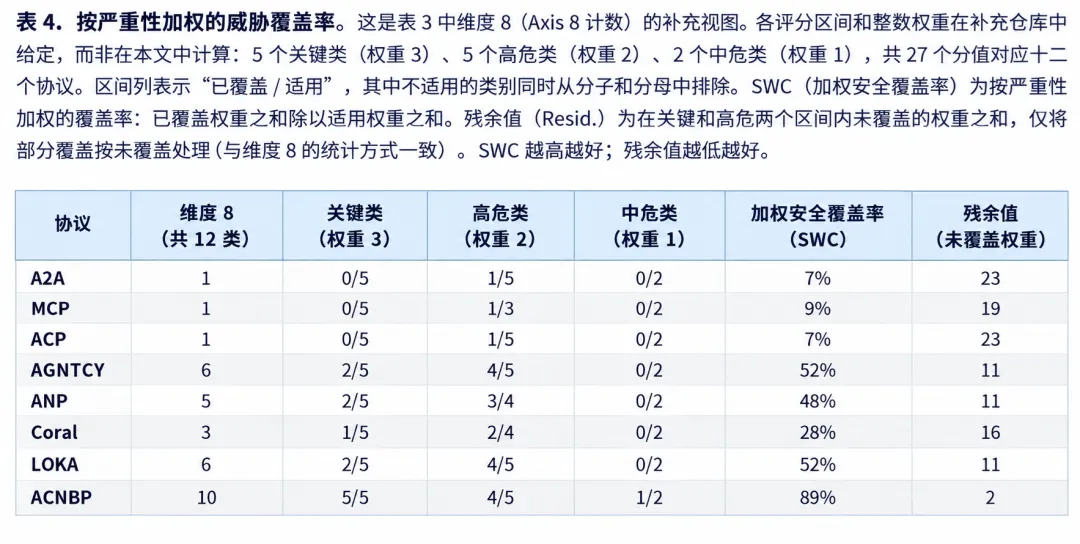
- 即使计数分数相同,还要区分威胁严重等级(关键、高、中)。部分协议只解决低风险威胁,高危问题完全未覆盖。
六大公开安全难题(Open Security Problems)
- 密码学委托链(最高优先级):缺少标准化委托凭证,行业普遍用不安全令牌转发;
- 身份轮换:Agent密钥/身份变更,不能破坏正在运行的任务;
- 提示注入:需要协议层面强制内容隔离,现在大多交给应用层;
- 多租户策略隔离;
- 转发上下文完整性:Agent转发对话历史造成隐私泄露,AgentLeak测试表明仅输出审计会漏掉41.7%泄露;
- 元数据侧信道隐私:即便消息加密,时间戳、重试次数等元数据也会泄露敏感信息。
当前所有协议没有同时完整解决全部六点。
语义互操作性困境
综述指出了一个结构性困境:现代协议大多停留在A9=1:结构化schema参数
+ 人类自由文本能力描述。
- 优点:LLM可以靠自然语言推理,快速写能力描述,不用维护沉重本体;
- 致命代价:schema碎片化风险。不同组织写的同名Skill,内部参数、含义不一样。跨组织Agent调用经常静默错误,不抛出异常,但执行结果错误。
两条潜在解决路线,但都有明显缺陷:
- 本体路线:像ANP JSON‑LD引入共享术语本体。代价:本体维护负担巨大;ANP后续版本就弱化JSON‑LD;复刻FIPA‑ACL历史困境。
- 嵌入语义匹配:用Embedding相似度匹配能力。缺点:对抗条件下容易被攻击,模型更新后匹配行为漂移,审计困难。
目前没有成熟方案达成A9等级3完整本体+语义匹配。
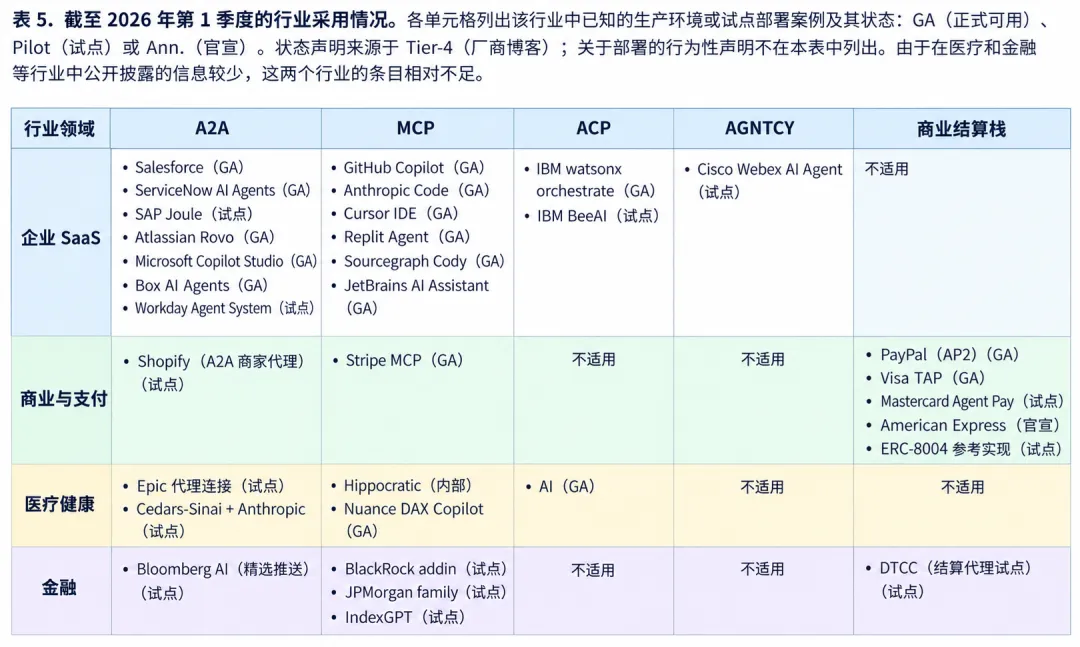
行业落地观察
- 企业 SaaS:A2A 用来对外暴露 Agent 服务;MCP
集中在开发者工具领域。大量真实部署采用A2A 对外+MCP 对内工具调用的组合。
- 支付商业:Visa TAP、AP2 进入试点,大厂主导。
- 医疗:公开落地少,监管约束,缺少跨机构标准化委托链阻碍落地。
- 金融:多数停留在试点,很多机构倾向自研私有协议。
总结
当前Agent互操作协议呈现分层专业化,没有一款协议在所有维度全部优秀。MCP擅长工具调用,A2A擅长任务协同,ANP擅长去中心化身份,商业结算协议擅长授权交易。现实系统应当组合多层协议,不要简单二选一对比优劣。目前最大的行业短板是缺少标准化、可跨Agent传递的密码委托链。几乎所有对等Agent协议止步单跳授权。商业结算层已经实现这套机制,但尚未迁移到普通Agent通信。不过协议的产业落地不完全由纸面技术决定,基金会治理、许可证、生态、厂商支持权重极高,很多学术方案技术完美,但很难进入生产。 | 
 学习助手




 订阅